A crescente adoção da IA, a computação em cloud e a modernização digital estão a impulsionar a expansão exponencial de identidades não humanas. Ao dia de hoje, as identidades não humanas ultrapassam as identidades humanas num rácio de 101:1, numa perspetiva de crescimento, tornando a gestão destes certificados num desafio crítico premente.
Em ambientes híbridos, multicloud e on-premises, cada certificado TLS não gerido representa um potencial blind spot, capaz de comprometer a disponibilidade dos serviços, aumentar a superfície de ataque e expor a organização a riscos de segurança e de conformidade.
As soluções de Gestão do Ciclo de Vida dos Certificados (CLM) ajudam a prevenir violações e proteger a infraestrutura digital das organizações passou a ser a prioridade número um dos CISO’s e gestores de TI.
Os certificados TLS constituem um dos principais mecanismos de estabelecimento de confiança nas comunicações digitais, assegurando a autenticação das entidades e a proteção dos dados em trânsito.
Certificados com menor validade
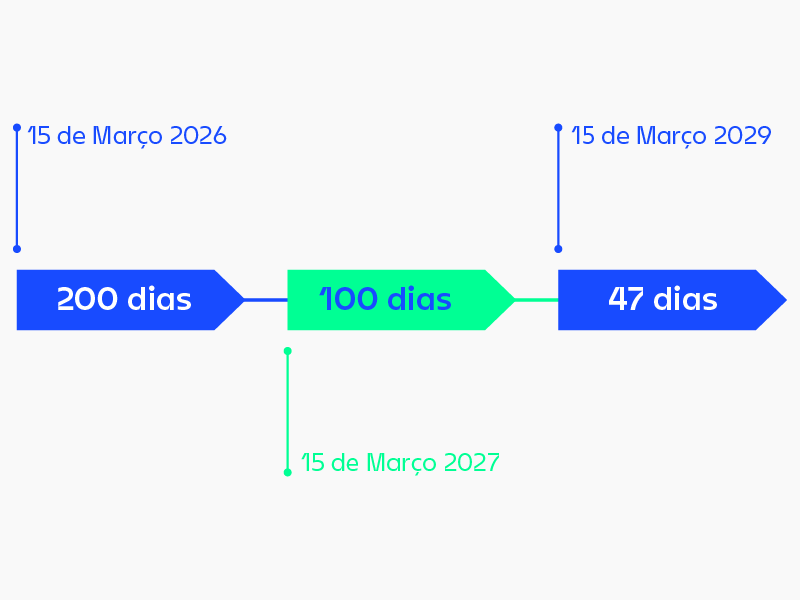
O CA/Browser Forum aprovou, até março de 2029, a redução progressiva da validade máxima dos certificados TLS. A mudança tem impacto direto no modelo operacional de qualquer organização que dependa de certificados para proteger as suas comunicações.
Com renovações mais frequentes, a gestão manual dos certificados TLS deixa de ser sustentável. A automatização torna-se essencial para reduzir riscos, evitar indisponibilidades e garantir a continuidade das operações.
Idira Palo Alto Networks
Baseado no Idira da Palo Alto Networks, a Noesis detém consultores certificados na implementação de Machine Identity Security para a Gestão de Certificados. Esta solução permite:

Visibilidade total
Descoberta, monitorização e validação contínua de todos os certificados TLS da organização

Conformidade assegurada
Cumprimento dos requisitos de auditoria e redução do risco associado à gestão manual de certificados e chaves

Eficiência e automatização
Simplificação de todo o ciclo de vida dos certificados, do pedido à instalação, com alertas e validação automática

Emissão flexível
Integração com múltiplas Autoridades Certificadoras (CAs) ou utilização da CA integrada

Redução indisponibilidade
Automatização da emissão, instalação e renovação de certificados TLS para reduzir o risco de interrupções

Autonomia para as equipas
Gestão segura e autónoma de certificados TLS por developers e responsáveis pelas aplicações